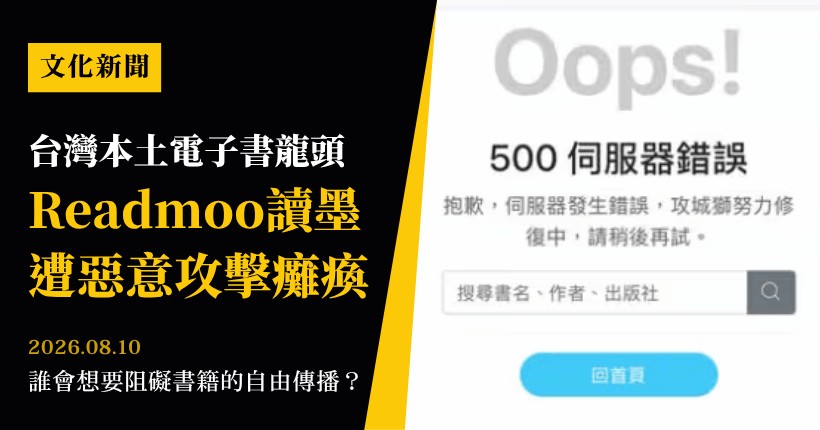
台灣本土電子書龍頭 Readmoo 讀墨於 8 月 8 日父親節凌晨遭逢嚴重網路惡意攻擊,導致官方網站、手機 App 及 mooInk 閱讀器全面陷入服務中斷,大量讀者開機時跳出「ER500」、「500 伺服器錯誤」甚至「書櫃清空(顯示 0 本書)」等驚恐災情。
對此,讀墨執行長龐文真發表社群透露,這次攻擊是來自「國家機器型噸位級」的 AI 惡意攻防,並強調讀墨已通過第一次韌性測試。全站服務已於 8/8 當天晚間 8 點陸續搶修恢復。
突如其來的父親節驚魂
災情約自 8 月 8 日凌晨 3 點開始蔓延,許多讀者早晨醒來時發現無法登入,甚至連 Readmoo 官網商品頁都跳出 500 錯誤。社群平台 Threads 及 FB 社團隨即湧入大量災情回報,包含:
- mooInk 跳出 ER500 錯誤,QR Code 登入頁面出現 404。
- 許多讀者反映開啟 App 發現「擁有 0 本書」,數百甚至上千本購書紀錄瞬間消失,引起社群一陣恐慌。
讀墨官方於清晨 8 點迅速發出聲明,證實網站遭遇大量惡意攻擊,技術團隊為了專注抵擋攻擊而暫停部分服務。官方隨即安撫讀者,已下載至裝置內的電子書仍可「離線閱讀」;而雲端「0 本書」僅為前端無法連線至伺服器造成的顯示異常,資料並未遺失。
執行長龐文真剖析:AI 駭客來犯,電子書資產成訓練標的?
讀墨執行長龐文真於 8 月 10 日社群發文,還原這場「驚心動魄的 88 節」攻防戰。她透露,讀墨每週與每個月皆有資安匯報,近年攻擊頻率持續居高不下,2025 年 5 月 20 日曾爆發大高峰,今年 520 更是讓 CTO 嚴陣以待。
對於駭客究竟「圖什麼」?龐文真提出深刻的資安與 AI 觀點:
- 讀墨系統並未留存身分證字號與信用卡號(走第三方金流),密碼亦由獨立機構託管。
- 讀墨上最珍貴的資產是電子書檔,這是訓練 AI 模型的好材料。因此讀墨將書檔鎖得很深、很死,甚至被部分消費者詬病為封閉。
- 本次攻擊非一般實驗性駭客,而是繞道新加坡、香港、巴西、越南等地的「國家機器型噸位級單位」。攻擊手法已非傳統的城牆放火(如單純灌流量),而是挖地道、空中垂降,演變為「AI 與 AI 之間的攻防對打」。
危機處理獲讚!8/8 晚間全面復原並啟動補償措施
相較於今年 6 月開機 403 錯誤的事件,讀墨團隊本次展現了高度的溝通透明度,第一時間主動說明原因、指引讀者先勿登出或強行同步,獲得眾多讀者的體諒與肯定。
經過技術團隊長達數十個小時的奮戰,讀墨於 8/8 晚間 20:00 宣布全站買書與看書服務順利恢復。官方隨後也針對受影響的讀者權益進行補償與說明:
- 服務中斷期間未達標的閱讀時間,不計入閱讀進度中斷。
- 大哉問活動因系統異常導致無法答題的讀者,將統一給予分數。
龐文真感嘆,工程師雖然極度疲憊,但也算順利通過了網路韌性測試、升級了防禦層級(Level Up)。然而在 AI 機器人攻擊常態化的時代,資安韌性考驗才正要開始。
這場攻擊究竟為了什麼?
面對這次持續性的強烈攻擊,我們不禁思考:這次攻擊究竟是針對哪個方面的測試?
這絕不僅僅是一間電子書公司的資安問題。除了讀墨擁有龐大且高品質的電子書資料庫(這讓人聯想到先前有 AI 公司大量購買二手書拆解掃描,只為訓練 AI 模型,最終因侵權遭判賠上億的爭議),背後或許還有更深層的意識形態與政治考量。
誰會想要阻礙書籍的自由傳播?回看香港近期連續幾次國安當局對禁書的抓捕,正是沿著實體書的物流管道進行攔截與打壓。例如先前引發廣泛關注的「我是書店店員」事件,書籍《唯紅花綻放》遭打壓之際,許多來自中國大陸、香港、澳門的 Threads 網友紛紛詢問如何在當地尋求正版觀看管道,其中「讀墨 Readmoo」便是絕大多數人一致推薦、能跨越實體邊境限制的台灣正版平台。
當實體書的流通被封鎖,電子書平台便成了自由思想與知識傳播的最後陣地。這場看似純粹的技術攻防,背後是否也隱含著對自由言論管道的極限壓力測試?
值得所有關注出版與言論自由的人深思。
圖片來源:Readmoo 讀墨
讀者回應
目前尚無留言。